Что именно выпустили
NIST — Национальный институт стандартов и технологий США. Его новый документ Small Business Cybersecurity: Non-Employer Firms, то есть «Кибербезопасность малого бизнеса без наёмных работников», рассчитан на человека, которому самому приходится заниматься и основной работой, и компьютерами.
Справочник опубликован 2 ноября. В нём есть действия для начала работы, объяснения их смысла и варианты развития защиты по мере роста компании. Дополнения включают рабочие формы для учёта оборудования и выполненных действий.
Где здесь задача небольшой зуботехнической лаборатории
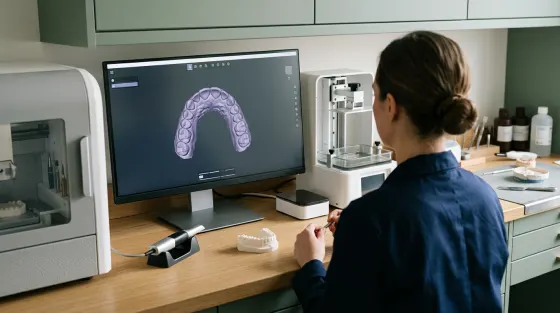
Пример редакции: техник работает один, получает сканы от нескольких клиник и хранит проекты на компьютере. Чтобы оценить свою готовность к сбою, ему сначала нужно понять, где лежат файлы, какие программы открывают их и у кого есть доступ к рабочим учётным записям.
Это уже конкретный список для разговора с обслуживающим специалистом. В него можно включить рабочий компьютер, почту, хранилище заказов и доступ к программе проектирования. Клинические сведения и изображения требуют отдельного внимания к конфиденциальности: удобство обмена не отменяет её.
Про передачу файлов между клиникой и лабораторией мы подробно написали в разборе форматов STL и PLY. А вопросы переноса и ответственности за данные есть в материале о внедрении медицинской информационной системы.
Как использовать справочник в России
Руководство можно взять как набор вопросов к своей организации работы. Оно не заменяет российские требования к персональным данным, медицинской тайне и работе информационных систем. Документ также не обещает, что одинаковый набор действий подходит любому бизнесу.
Практичный первый шаг — выбрать один рабочий процесс и пройти его целиком. Например, получение заказа: кто отправляет файл, где он сохраняется, кто может его открыть и как продолжить работу, если основной компьютер недоступен. Так обсуждение защиты остаётся связано с реальной задачей.
Частые вопросы
Нужно ли российской лаборатории выполнять этот документ обязательно?
Нет. Сам выпуск справочника NIST не создаёт обязанности для российского бизнеса.
Подходит ли он большой стоматологической сети?
Его основная аудитория значительно меньше. Для сети с множеством сотрудников и систем это лишь вводное чтение, а не готовая программа защиты.
Достаточно ли скачать справочник, чтобы данные были защищены?
Нет. Полезен проверенный порядок работы: кто отвечает за конкретное действие, как оно выполняется и как проверяется результат.